01
読み物+クイズ
読み物を 1 ページ読み、2〜3 問の設問に答えると次のタスクが開く形式です。読み物の中にはコードブロックや注意書きが入り、企業マニュアルというより技術ブログに近い見た目です。ヒント表示と XP カウンターで、どこまで進んだかが残ります。
パスワードのルールやポリシーなど、短い読み物と確認で十分なテーマに向きます。
ITセキュリティラボは、タイに現地法人を持つ日系企業のために作られたセキュリティ訓練プラットフォームです。目的は一つ、ハッキング・フィッシング・BEC の被害をできる限り抑えること。事が起きた瞬間に従業員がどう動くかで、被害規模はまったく変わります。タイの現場の動きそのままに、タイ人スタッフにはタイ語で、駐在員には日本語で、動画視聴ではなく手を動かす形で届けます。コースは常に追加されており、新しい攻撃パターンが出るたびに題材を更新します。
タイ国内で出回っている偽の宅配通知 SMS、タイ語で作られた偽銀行ログイン画面、現地の日系企業で実際にあった BEC 事例など、題材は『現場で観測されているもの』から取っています。海外の既製コースを翻訳したものではありません。
後付けの翻訳レイヤーではありません。全コース・全管理画面が最初から 3 言語配信を前提に設計されています。タイ人スタッフも日本人駐在員も、同じ訓練を同じ日に、それぞれの言語で受講できます。
クイズ、スポット、分岐シナリオ、アニメ解説、実機 Windows、AI 記述判定の 6 形式を使い分けます。テーマに合う形で届けるので、『再生しっぱなしで完了ボタン』にはなりません。受講者が自分で判断しないと先に進めない構造です。
パスワードのルールは短いクイズで足ります。ランサムウェアの怖さはそうはいきません。実機を触って、自分のファイルが暗号化されていくのを見ないと伝わらないからです。ITセキュリティラボはテーマごとに 6 種類の形式を使い分けます。
読み物を 1 ページ読み、2〜3 問の設問に答えると次のタスクが開く形式です。読み物の中にはコードブロックや注意書きが入り、企業マニュアルというより技術ブログに近い見た目です。ヒント表示と XP カウンターで、どこまで進んだかが残ります。
パスワードのルールやポリシーなど、短い読み物と確認で十分なテーマに向きます。
受信箱に並んだ 5 通のメールを 1 通ずつ『安全/フィッシング』で判定します。フィッシングと判定したものについては、怪しいと思った部分(差出人のドメイン、本物と違う URL、急かす言い回しなど)を本文中からクリックして指摘します。見落とすと減点、全部見つけるとボーナス XP が入ります。
フィッシング、偽ログイン画面、怪しい URL など、細部に気付けるかが問われるテーマに向きます。
『IT サポートの石田です。パスワードを至急リセットする必要があります』— 外線が鳴って始まるシナリオです。選択肢を選ぶと話が分岐し、セキュリティ・信頼・迅速さの 3 つのメーターが上下します。選んだ道によって結末が変わり、どの道が最悪で、どの道が正解だったかが後から見比べられます。
電話詐欺、ディープフェイクの声、インシデント発生時の初動など、知識より判断が問われる場面に向きます。
『MFA は結局どうやってログインを守っているのか』を、ユーザー・サーバー・スマホ間をパケットが飛び交う絵で見せます。5 章構成で、再生・巻き戻し・ジャンプは受講者が自由に操作できます。右側に用語の意味を小さく並べ、言葉が出てきたそばから引ける形にしています。
MFA、SSO、HTTPS、VPN、バックアップ、EDR など、言葉で書くと長くなる仕組み系に向きます。
受講者ごとに専用の Windows 環境が起動し、本人の IP からのみアクセスできる状態になります。デスクトップの『請求書.pdf』を自分でクリックすると、目の前でファイルが順に暗号化されていきます。右側のペインには攻撃者視点のコンソールが、同じタイミングで動きます。
『年に 1 回の本気の演習日』用の位置づけで、ランサムウェア体験と情シスの実機演習が中心です。
『海外出張中の社長から 450 万円を至急、他の人には伝えずに送金してほしい』というメールが届きます。受講者が返信文を書いて送ると、Claude が「怪しさに気付いたか」「別経路で本人確認を提案したか」「適切に断れたか」「社内の誰かに相談したか」の 4 点で採点し、良かった点・改善点・模範回答を返します。
BEC への対応など、見抜くだけでなく返信の書き方まで求められるテーマに向きます。
1 人の担当者で 100 人分の訓練を回せるように、割り当て、進捗、リマインドを 1 つの画面にまとめています。
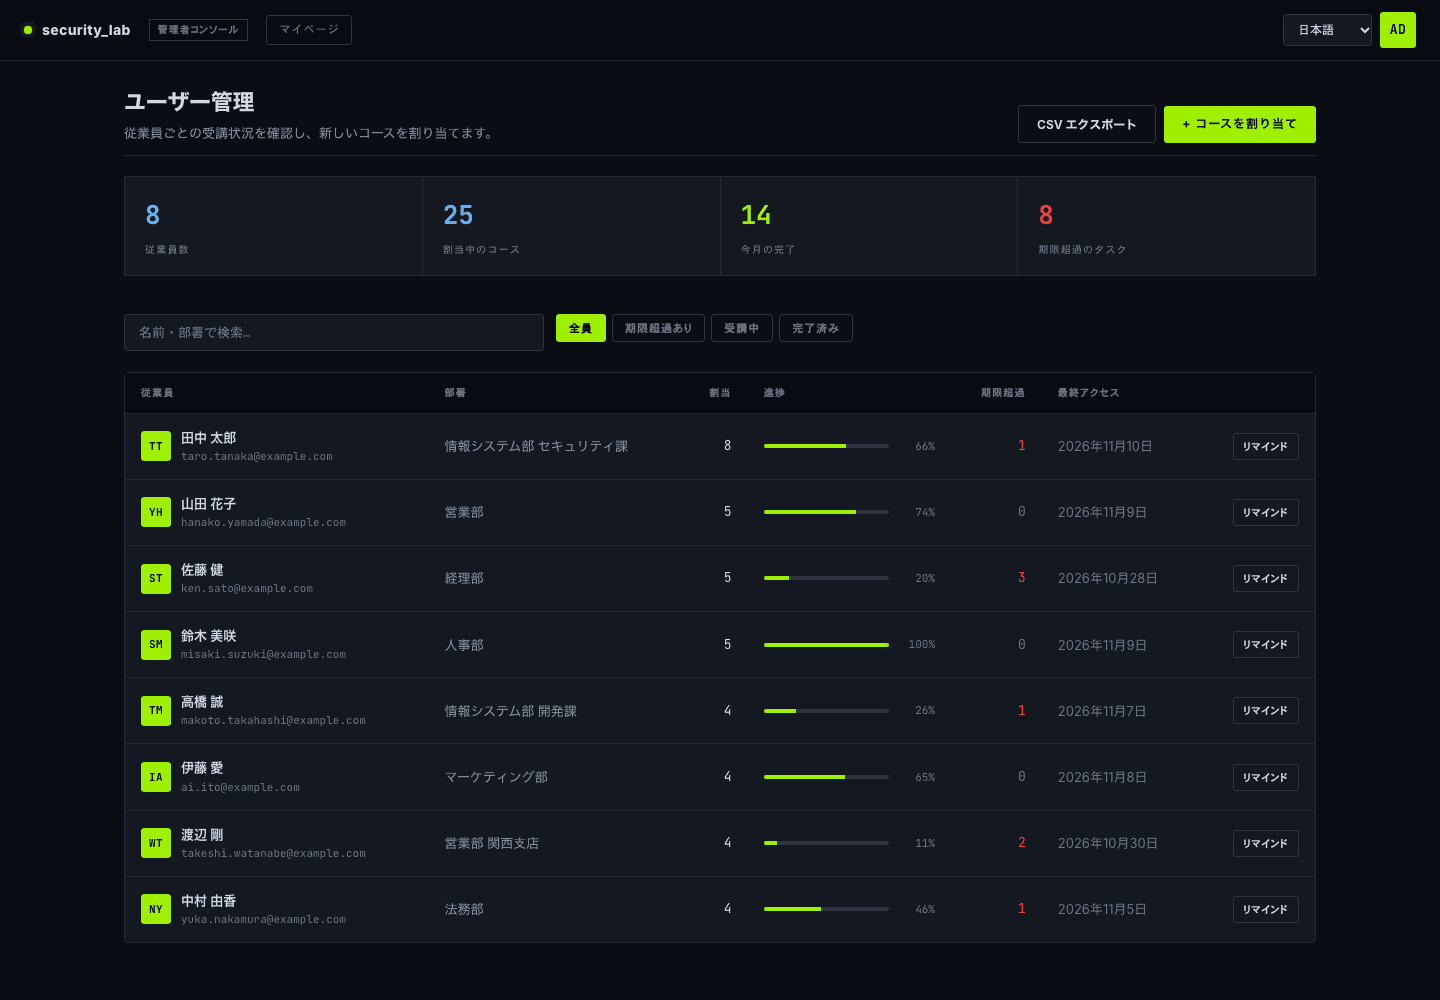
進捗バー、期限超過数、部署、最終ログインが従業員ごとに 1 行で並びます。期限超過は赤い枠線が目印です。行をクリックすると、その人の受講中のコースが開き、同じ画面からリマインドを送れます。
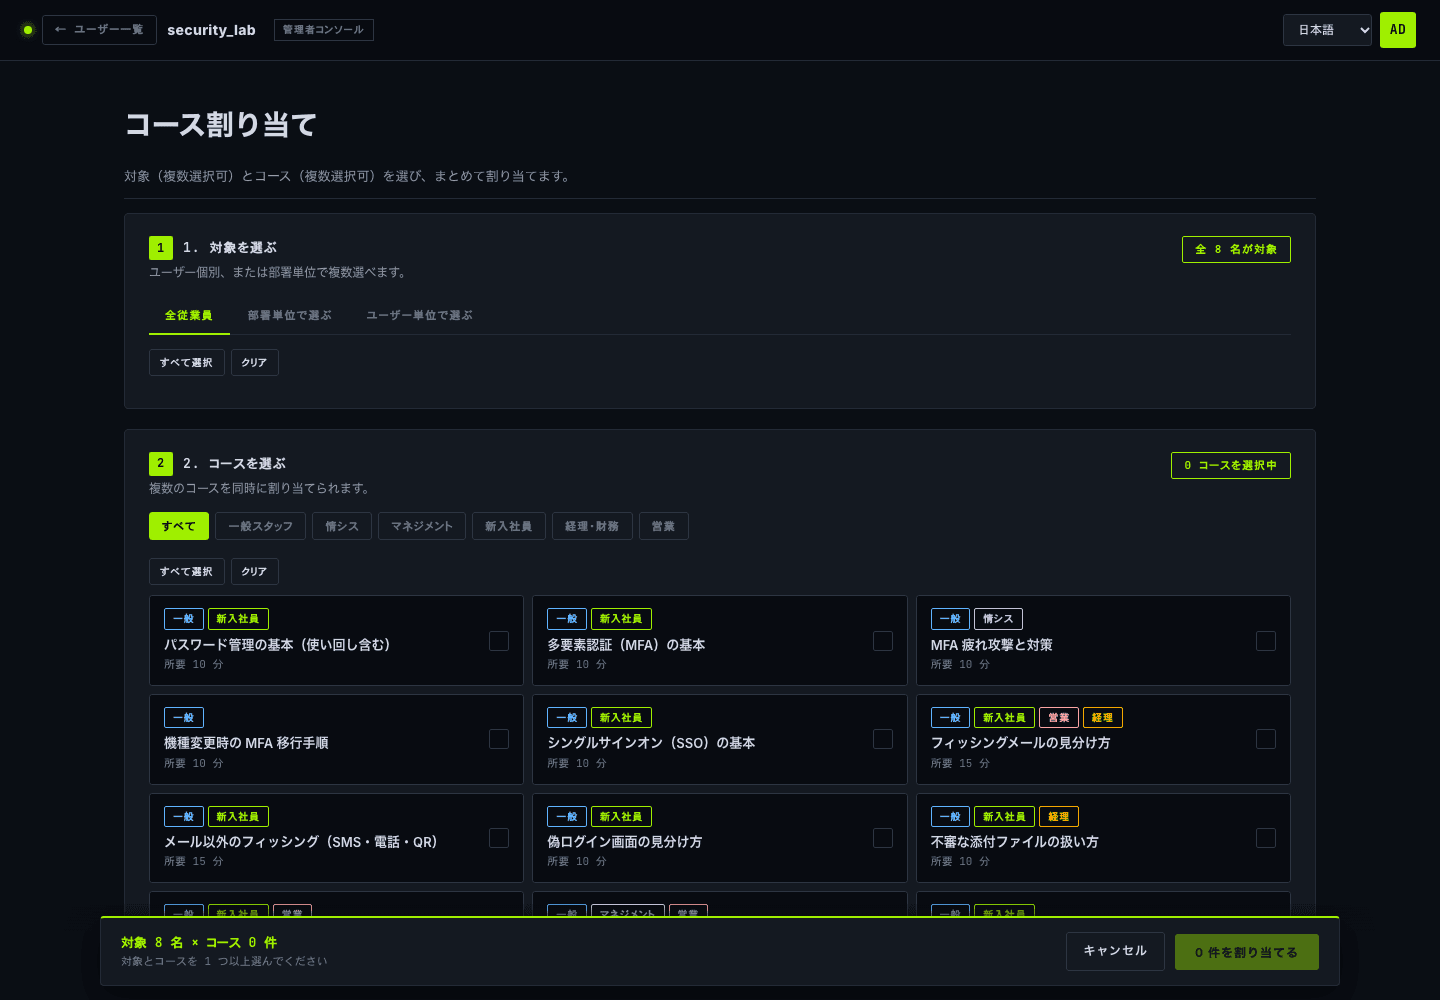
対象(1 人、部署、全員)を選び、コース(いくつでも)を選び、期限と優先度を決めます。画面下に『対象 × コース = 合計 N 件』が常に出ているので、何件配布するかを間違えません。
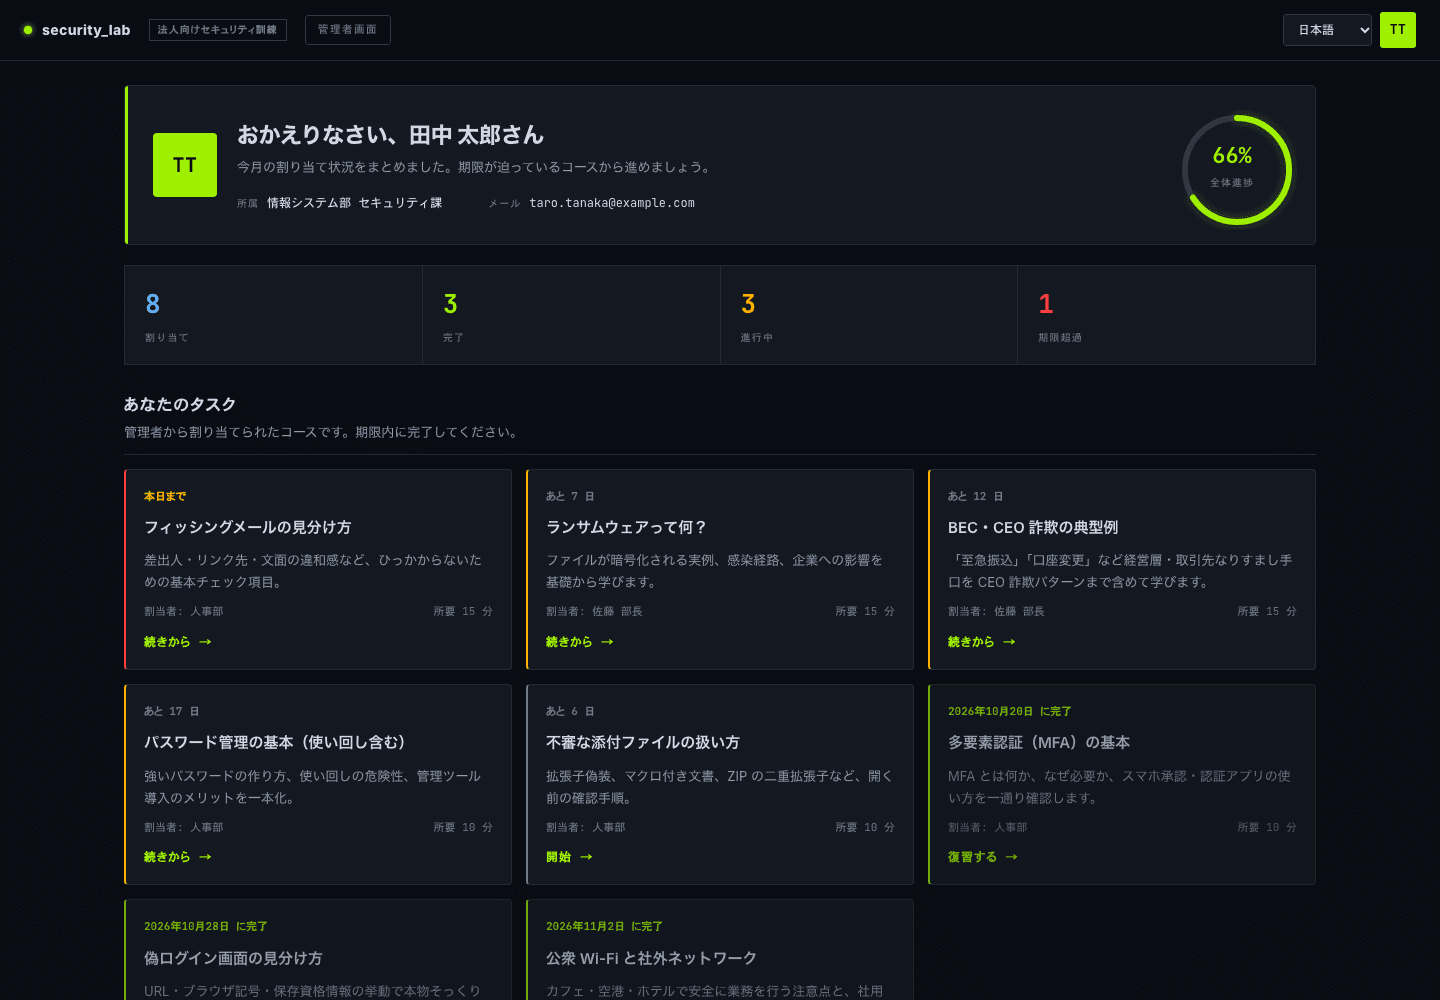
よくご利用いただいているコースの一部です。コースは常に追加されており、タイや日本で新しい攻撃手口が出てくるたびに題材を更新します。全コース一覧は導入時にお渡しします。
フィッシングメールの見分け方
ランサムウェアって何?
BEC・CEO 詐欺の典型例
多要素認証(MFA)の基本
パスワード管理の基本
公衆 Wi-Fi と社外ネットワーク
不審な添付ファイルの扱い方
偽ログイン画面の見分け方
生成 AI に機密情報を入れない
価格は人数で決まります。コース利用範囲・管理画面・部署別配信・カスタム模擬フィッシングメール・月次レポートは、どのプランでも同じ内容です。月額・1 ヶ月単位、タイ国内法人への THB 建て請求書発行に対応しています。